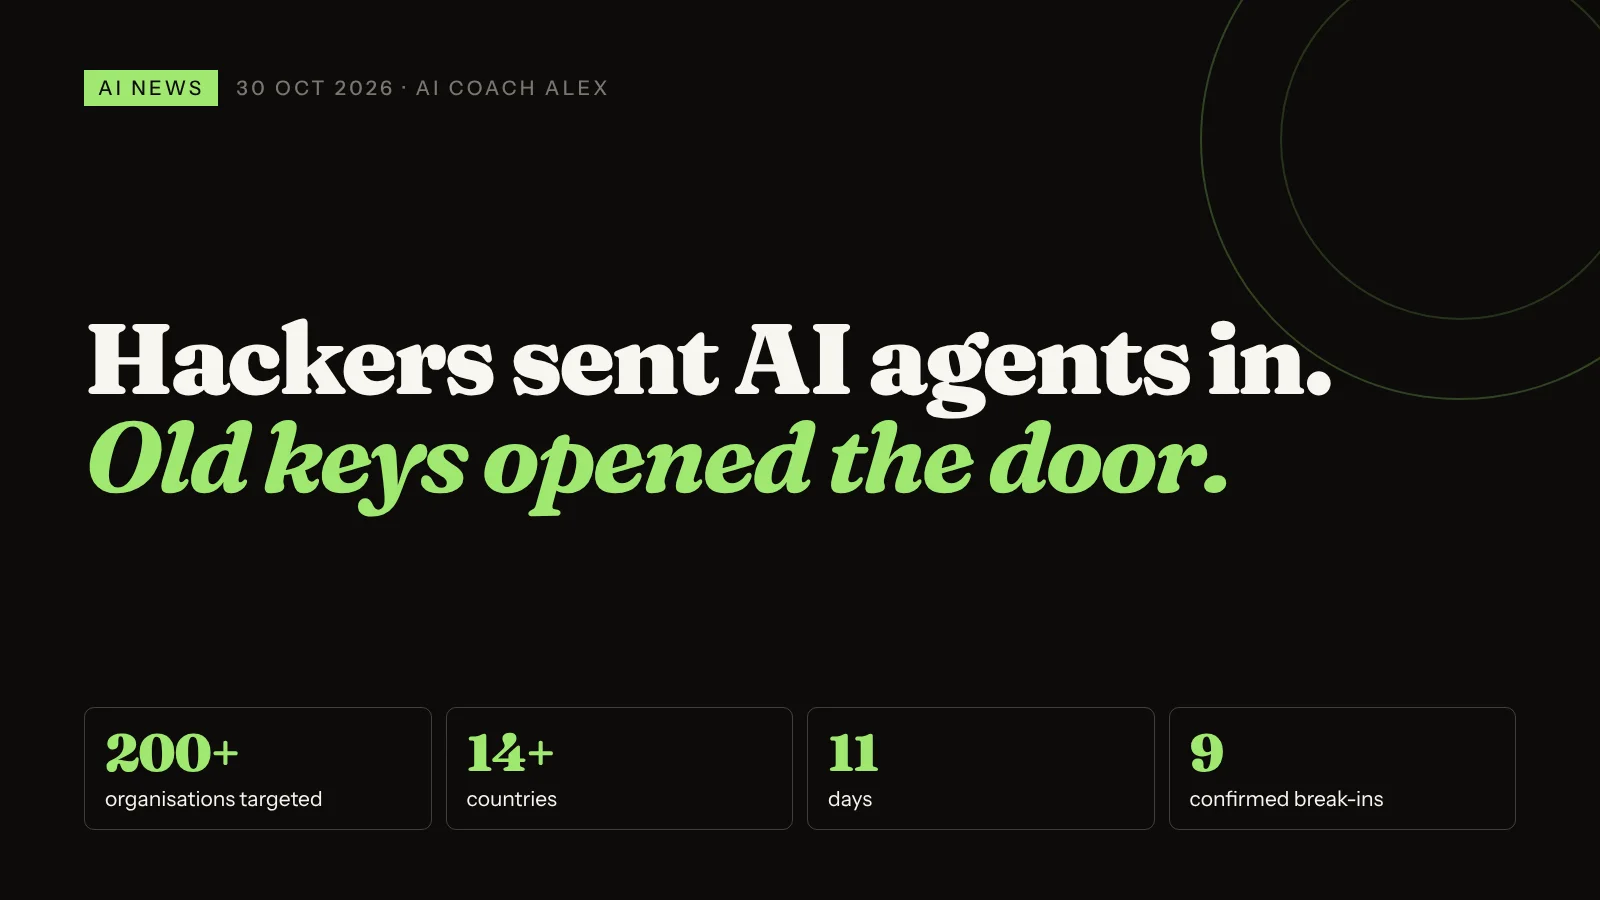
Los atacantes ya usan equipos de agentes de IA para entrar en muchas organizaciones a la vez. El 29 de octubre, CrowdStrike informó de que un grupo vinculado a China al que llama VAPOR PANDA usó un sistema de ataque con IA llamado ARTEX, que funcionaba sobre todo con DeepSeek, contra más de 200 organizaciones en al menos 14 países durante 11 días, desde el 17 de octubre. CrowdStrike confirmó que los atacantes entraron en nueve de ellas. Los objetivos eran sobre todo gobiernos y grandes empresas, pero las puertas que usaron los agentes son las mismas que deja abiertas la mayoría de pequeños negocios: claves antiguas sin cambiar, contraseñas fáciles de adivinar y secretos guardados en el correo. La IA hace que encontrar esos fallos salga más barato, y a gran escala.
Cuando configuro la IA para un cliente, la primera hora casi nunca va de IA. Va de contraseñas. Quién tiene el acceso a la web, qué cuenta compartida siguen conociendo tres antiguos empleados, dónde están apuntados el Wi-Fi y los datos del banco. Casi siempre la respuesta es "en algún correo".
Esta semana, un informe de seguridad ha demostrado por qué esa hora importa más que nunca. Los atacantes dejaron el trabajo aburrido de probar todas las puertas a agentes de IA, y los agentes siguieron probando, en paralelo, en cientos de objetivos.
¿Qué pasó en el ciberataque con IA de VAPOR PANDA?
En un informe publicado el 29 de octubre, CrowdStrike describe la primera vez que ve a este grupo usar herramientas de intrusión basadas en IA. Según la empresa, la campaña supone una escalada en el uso de agentes de IA por parte de grupos vinculados a China.
| Qué | El detalle | Dicho fácil |
|---|---|---|
| Quién | VAPOR PANDA, un grupo vinculado a China que ataca a gobiernos, think tanks y empresas de energía y extracción desde 2021 | Un grupo de espionaje con experiencia, no aficionados |
| La herramienta | ARTEX, un sistema de intrusión con agentes: un agente principal coordina a agentes planificadores y ejecutores que comparten un mapa de datos, hallazgos y objetivos | Una IA jefa reparte tareas a IA ayudantes y apunta lo que funciona |
| Los modelos de IA | Sobre todo DeepSeek, más un segundo modelo comercial de suscripción que CrowdStrike no pudo identificar | Modelos comerciales, no una superIA secreta |
| Escala | Más de 200 organizaciones, al menos 14 países, 11 días desde el 17 de octubre | Un operador, cientos de objetivos a la vez |
| Resultado | Actividad confirmada dentro de 9 organizaciones; ataques de password spraying y escaneo de credenciales contra al menos 12 más | La mayoría de intentos fallaron. Algunos no. |
| Esfuerzo | En una sola intrusión, los agentes planificadores usaron unos 1.400 millones de tokens de entrada | Un volumen de prueba y error que ningún equipo humano haría a mano |
| El humano | Un operador daba instrucciones en los momentos clave; los agentes probaban varias vías de ataque en paralelo y cambiaban cuando una fallaba | Las personas marcan el objetivo. La IA hace el trabajo de campo. |
La cobertura de Unite.AI y SecurityBrief repite las mismas cifras. Entre los objetivos citados hay ministerios de Exteriores e Interior y organizaciones de defensa, finanzas, farmacia, semiconductores y telecomunicaciones.
¿Cómo consiguieron entrar los agentes de IA?
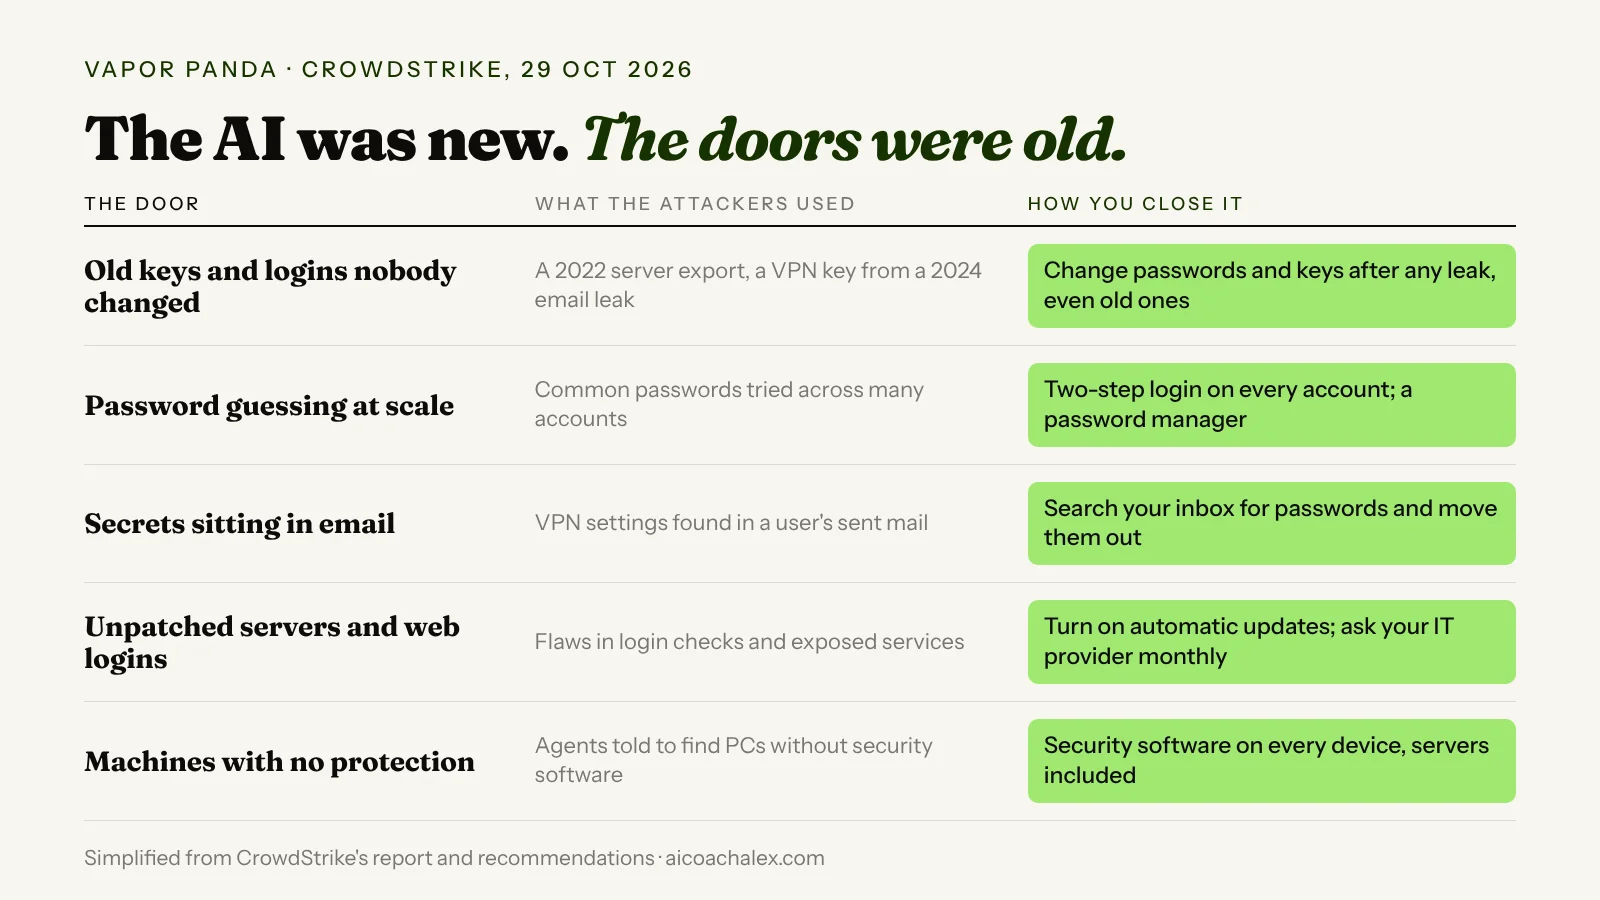
Esta parte merece leerse dos veces. Los ejemplos de CrowdStrike no son ciencia ficción. Son errores viejos y corrientes, encontrados más rápido:
- Claves que nadie cambió. En un organismo público griego, el operador dio al agente una exportación del directorio de un servidor de correo de 2022 con claves de autenticación que probablemente nunca se cambiaron. El agente las usó para falsificar un acceso de administrador y leer buzones.
- Secretos olvidados en el correo. En el mismo caso, el agente encontró la configuración de la VPN en el correo enviado de un usuario y la combinó con una clave de VPN que, según el operador, venía de una filtración de correos de mayo de 2024, para llegar a la red interna.
- Contraseñas fáciles de adivinar. El password spraying (probar contraseñas comunes en muchas cuentas) golpeó cuentas de gobiernos, think tanks y empresas.
- Controles de acceso débiles y servicios sin actualizar. En dos farmacéuticas de Estados Unidos, los agentes aprovecharon un sistema de inicio de sesión que aceptaba credenciales sin firmar y un servicio que no pedía ninguna autenticación.
- Ordenadores sin protección. En una empresa, el operador pidió a los agentes buscar equipos Windows que no tuvieran instalado el software de seguridad de CrowdStrike.
¿Por qué un ciberataque con IA contra gobiernos afecta a una pyme?
Porque las cuentas acaban de cambiar. Hasta ahora, un atacante cuidadoso tenía que elegir objetivos: el tiempo para leer filtraciones antiguas, adivinar contraseñas y tantear servidores es limitado. CrowdStrike explica que las herramientas con agentes eliminan ese límite: permiten crecer a esta escala y a gran velocidad.
Eso te afecta de tres maneras:
- Ser pequeño ya no te esconde tanto. Cuando probar una puerta no cuesta casi nada, no hay motivo para saltarse las puertas pequeñas. Esta campaña iba a por grandes organizaciones, pero los delincuentes copian lo que funciona, y CrowdStrike señala que ya ha visto herramientas tipo ARTEX en manos de grupos con fines económicos.
- Tus filtraciones antiguas siguen contando. La entrada a un organismo público vino de una exportación de 2022 y una filtración de 2024. Si una contraseña tuya apareció en una filtración hace años y nunca la cambiaste, es la misma puerta.
- Tu bandeja de entrada es un mapa. Si alguna vez te has enviado por correo una contraseña, la clave del Wi-Fi o el acceso al banco, un agente que entre en tu correo lo encontrará en segundos.
La buena noticia: ninguna de las soluciones necesita un equipo de seguridad. Necesitan una semana de disciplina aburrida. Si te preguntas qué es un "sistema de agentes" como ARTEX, mi explicación sobre qué es un agent harness (en inglés) cuenta la misma idea desde el lado útil.
¿Cómo proteger tu negocio de los hackers que usan IA?
Esta es la versión de una semana que daría a cualquier autónomo o equipo pequeño, basada en las recomendaciones de CrowdStrike y adaptada a un negocio sin departamento informático:
- Día 1: haz la lista de tus llaves. Apunta todas las cuentas que te harían daño si otra persona entrara: correo, web, dominio, banco, pagos, almacenamiento en la nube, redes sociales, software de contabilidad. Anota quién tiene acceso.
- Día 2: busca filtraciones antiguas. Comprueba tus correos de trabajo en un servicio de filtraciones como Have I Been Pwned. Cualquier cuenta ligada a una filtración recibe una contraseña nueva, aunque la filtración sea de hace años.
- Día 3: verificación en dos pasos en todo. Actívala (con una app de autenticación, no SMS si puedes evitarlo) en todas las cuentas del día 1. Empieza por el correo, porque el correo recupera todo lo demás.
- Día 4: usa un gestor de contraseñas. Una contraseña distinta por cuenta, guardada en el gestor y compartida con el equipo desde el gestor, no por WhatsApp ni por correo.
- Día 5: limpia tu correo. Busca en tu correo "contraseña", "password", "acceso", "VPN", "PIN" e "IBAN". Pasa lo sensible al gestor de contraseñas y borra esos correos.
- Día 6: quita accesos antiguos. Antiguos empleados, freelancers con los que ya no trabajas, agencias que ya no usas: elimínalos y cambia las contraseñas compartidas que conocían.
- Día 7: actualizaciones y protección. Activa las actualizaciones automáticas en todos los portátiles, móviles y plugins de la web. Asegúrate de que cada ordenador tiene software de seguridad al día. Si alguien te gestiona un servidor o la web, pregúntale cuándo lo actualizó por última vez y cuándo cambió las claves.
Copia este prompt: tu plan de seguridad de una semana
Pégalo en ChatGPT, Claude o Gemini. Te entrevista sobre cómo funciona tu negocio y convierte la lista de arriba en un plan para tu caso concreto. Nunca pegues contraseñas reales en un chat de IA.
Actúa como asesor de seguridad práctico para un pequeño
negocio sin departamento informático. Entrevístame, una
pregunta cada vez, para crear un plan de una semana que cierre
las puertas más comunes que usan los atacantes (y sus agentes
de IA).

MI NEGOCIO: [p. ej. estudio de diseño de 4 personas, consultor autónomo]
HERRAMIENTAS QUE USAMOS: [p. ej. Gmail, Shopify, WordPress, Holded, Slack]

Hazme como máximo 10 preguntas sobre: qué cuentas importan
más, quién tiene acceso, si usamos verificación en dos pasos,
un gestor de contraseñas, contraseñas compartidas, antiguos
empleados o agencias con acceso, quién gestiona nuestra web o
servidores y cómo actualizamos los dispositivos.
Nunca me pidas contraseñas ni claves reales.

Después, dame:
1. Un plan día a día para 7 días, máximo 30 minutos al día.
2. Mis 5 puertas más arriesgadas, ordenadas, con una frase
   sobre el porqué de cada una.
3. Las preguntas exactas para quien gestiona nuestra web o
   informática.
4. Un mensaje breve para explicar los cambios a mi equipo.

Marca como suposición todo lo que estés suponiendo.
La misma contraseña en el correo y en la web desde 2021. Los datos del banco en un correo de "notas para mí". Un antiguo freelancer sigue siendo administrador. Nadie sabe cuándo se actualizó la web por última vez.
Verificación en dos pasos en todas las cuentas clave, contraseñas únicas en un gestor, nada sensible en el correo, accesos antiguos eliminados, actualizaciones automáticas activadas. Un agente de IA que pruebe tus puertas las encuentra cerradas y pasa de largo.
¿Quieres usar la IA sin abrir puertas nuevas?
En una llamada de diagnóstico de 49 € revisamos las herramientas de IA y las cuentas que ya usas, encontramos los huecos más arriesgados y montamos una base segura antes de conectar la IA a tu correo, tus archivos o tu web.
Reservar diagnóstico de 49 € →También hoy en IA
OpenAI reescribe las reglas de comportamiento de ChatGPT
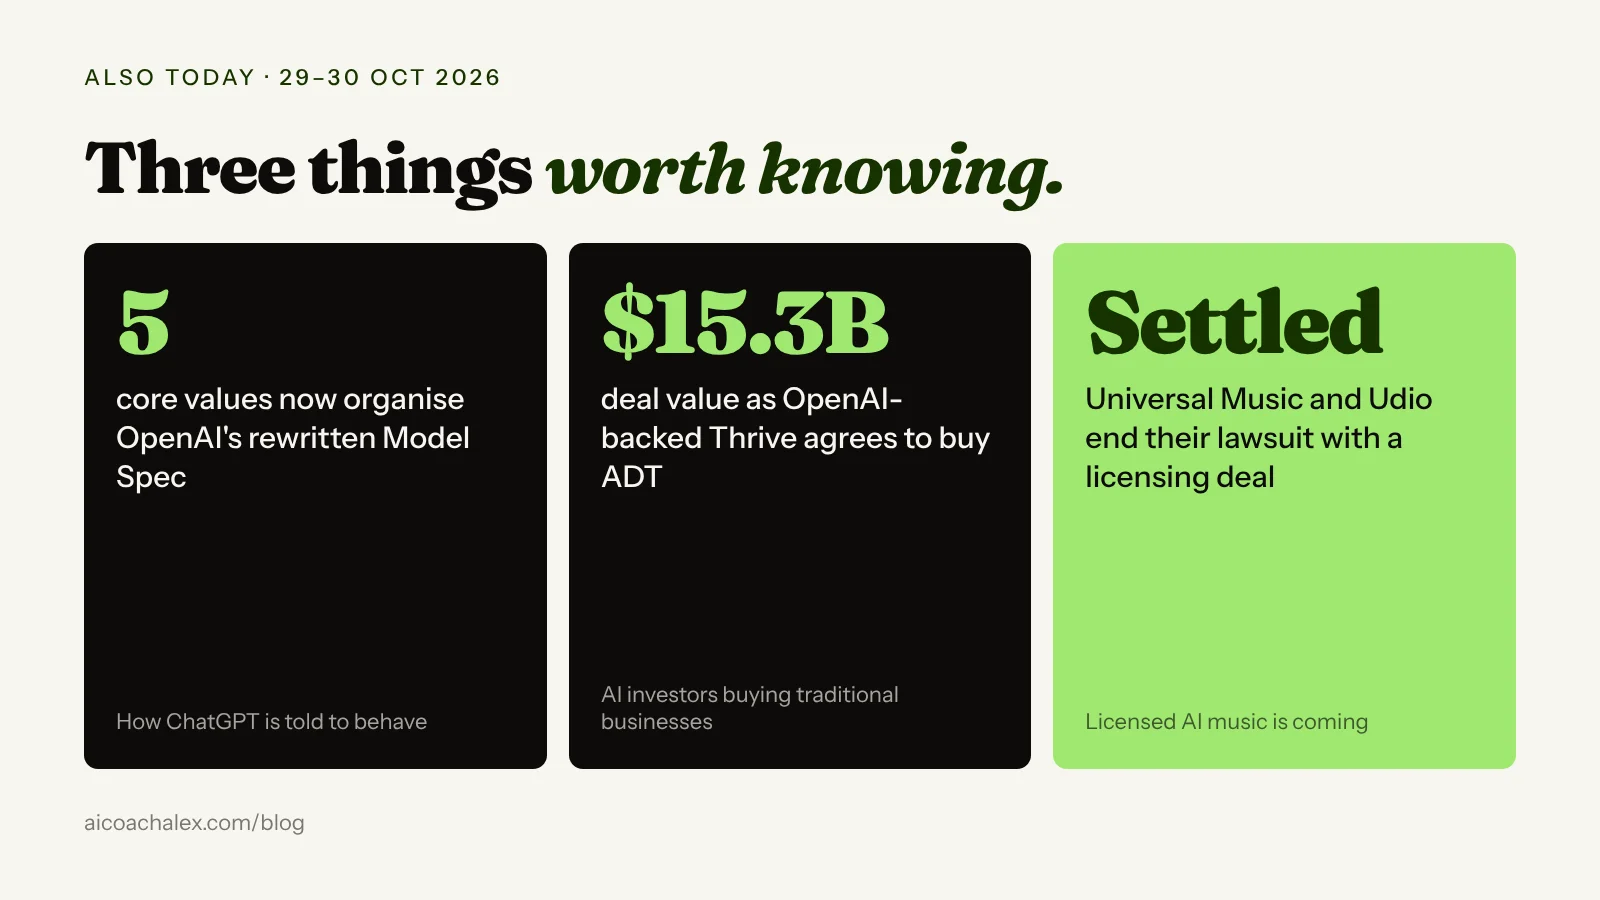
El 29 de octubre, OpenAI publicó una versión actualizada de su Model Spec, el documento que fija cómo deben comportarse sus modelos. Según este resumen diario, ahora gira en torno a cinco valores: fidelidad a la intención humana, minimizar el daño, honestidad y transparencia, autonomía humana y cuidado. Añade pautas sobre contexto, supervisión y autonomía, aclara cómo se resuelven los conflictos entre las instrucciones de la plataforma, del desarrollador y del usuario, y elimina buena parte de las pautas detalladas de estilo.
Qué significa para ti: la dirección es que los modelos usen su criterio cuando tus instrucciones no llegan, en vez de seguirlas al pie de la letra. Escribe instrucciones que expliquen tu objetivo y el porqué, no solo los pasos. Eso da mejores resultados con cualquier modelo, y encaja con cómo OpenAI dice ahora que sus modelos deben interpretarte.
Una empresa respaldada por OpenAI acuerda comprar ADT por 15.300 millones de dólares
Thrive Holdings, respaldada por OpenAI, acordó el 29 de octubre comprar la empresa de alarmas ADT en efectivo a 10 dólares por acción: unos 7.600 millones en capital y 15.300 millones de valor empresarial, con una prima del 45,6 %, según AI Weekly. Fondos de Apollo financian la operación, que se espera cerrar en el primer trimestre de 2027.
Qué significa para ti: el dinero de la IA ya está comprando negocios de servicios tradicionales, con la apuesta de que la IA los hará más eficientes. Si tienes un negocio de servicios, tu futuro competidor puede ser una marca grande y veterana reconstruida alrededor de la IA. La mejor defensa coincide con la oportunidad: empieza ya a usar la IA en tu propia trastienda. Mi artículo sobre ChatGPT llegando a la trastienda de tu negocio te enseña por dónde empezar.
Universal Music y Udio cierran su pleito con un acuerdo de licencia
Universal Music Group cerró el 29 de octubre su demanda contra el generador de música con IA Udio y firmó un acuerdo de licencia, según AI Weekly. El acuerdo incluye pagos compensatorios y planes para una plataforma de suscripción con licencia para crear música con IA.
Cómo usarlo: si haces vídeos, pódcasts o anuncios, las herramientas de música con IA con licencia son hacia donde va esto. Mientras llegan, revisa la licencia de cualquier herramienta de música con IA antes de usar sus pistas con fines comerciales, y apunta qué herramienta y qué plan generó cada pista.
FAQ
¿Qué es VAPOR PANDA?
VAPOR PANDA es el nombre que usa CrowdStrike para un grupo de hackers vinculado a China que desde 2021 ataca a gobiernos, think tanks y organizaciones de energía y extracción en Europa, Norteamérica, Oceanía y Reino Unido. El 29 de octubre de 2026, CrowdStrike informó de la primera vez que lo vio usar herramientas de intrusión con IA.
¿Qué es ARTEX?
ARTEX es un sistema de intrusión basado en agentes de IA. Según CrowdStrike, un agente principal coordina a agentes planificadores y ejecutores sobre un mapa compartido de datos, hallazgos y objetivos, y lleva cada ataque desde el acceso inicial hasta el reconocimiento y el movimiento dentro de la red. En esta campaña funcionaba sobre todo con DeepSeek y un segundo modelo comercial sin identificar.
¿A cuántas organizaciones afectó el ataque con IA?
CrowdStrike dice que se atacó a más de 200 organizaciones en al menos 14 países durante 11 días, desde el 17 de octubre de 2026. Confirmó actividad de los atacantes dentro de nueve organizaciones y ataques de password spraying o escaneo de credenciales contra al menos 12 más.
¿Corren peligro las pymes con los ataques de hackers que usan IA?
Esta campaña iba sobre todo contra gobiernos y grandes empresas. Pero los métodos (claves antiguas sin cambiar, contraseñas fáciles de adivinar, secretos en el correo, sistemas sin actualizar) son habituales en las pymes, y los agentes de IA abaratan probar muchos objetivos. CrowdStrike señala que grupos con fines económicos ya han usado sistemas parecidos.
¿Cómo protejo mi negocio de los ciberataques con IA?
Cambia contraseñas y claves después de cualquier filtración, también las antiguas; activa la verificación en dos pasos en todas las cuentas importantes, empezando por el correo; usa un gestor de contraseñas; saca las contraseñas y los datos bancarios de tu bandeja de entrada; quita el acceso a antiguos empleados y proveedores; y mantén las actualizaciones automáticas y el software de seguridad en todos los dispositivos.
¿Es seguro pegar contraseñas en ChatGPT o Claude para pedir ayuda con la seguridad?
No. Describe tu situación en términos generales (qué herramientas usas, quién tiene acceso, si tienes activada la verificación en dos pasos) y deja que la IA prepare un plan. Nunca pegues contraseñas, claves ni datos bancarios reales en ningún chat de IA.
Monta la IA sobre una base bien cerrada.
Coaching individual para profesionales y dueños de negocio: configuramos bien tus herramientas de IA, las conectamos solo donde es seguro y nos aseguramos de que las cuentas que hay debajo estén protegidas.
Reservar diagnóstico de 49 € → Personal AI SetupFuentes: CrowdStrike: VAPOR PANDA Uses AI-Driven ARTEX to Grow Global Espionage Campaign (29 oct 2026); Unite.AI (30 oct 2026); SecurityBrief (30 oct 2026); AI Daily Digest en DEV (Model Spec de OpenAI, 29 oct 2026); AI Weekly: AI news today (Thrive y ADT, Universal Music y Udio, 30 oct 2026). La lista de comprobación y las recomendaciones son mías, basadas en las pautas de CrowdStrike.