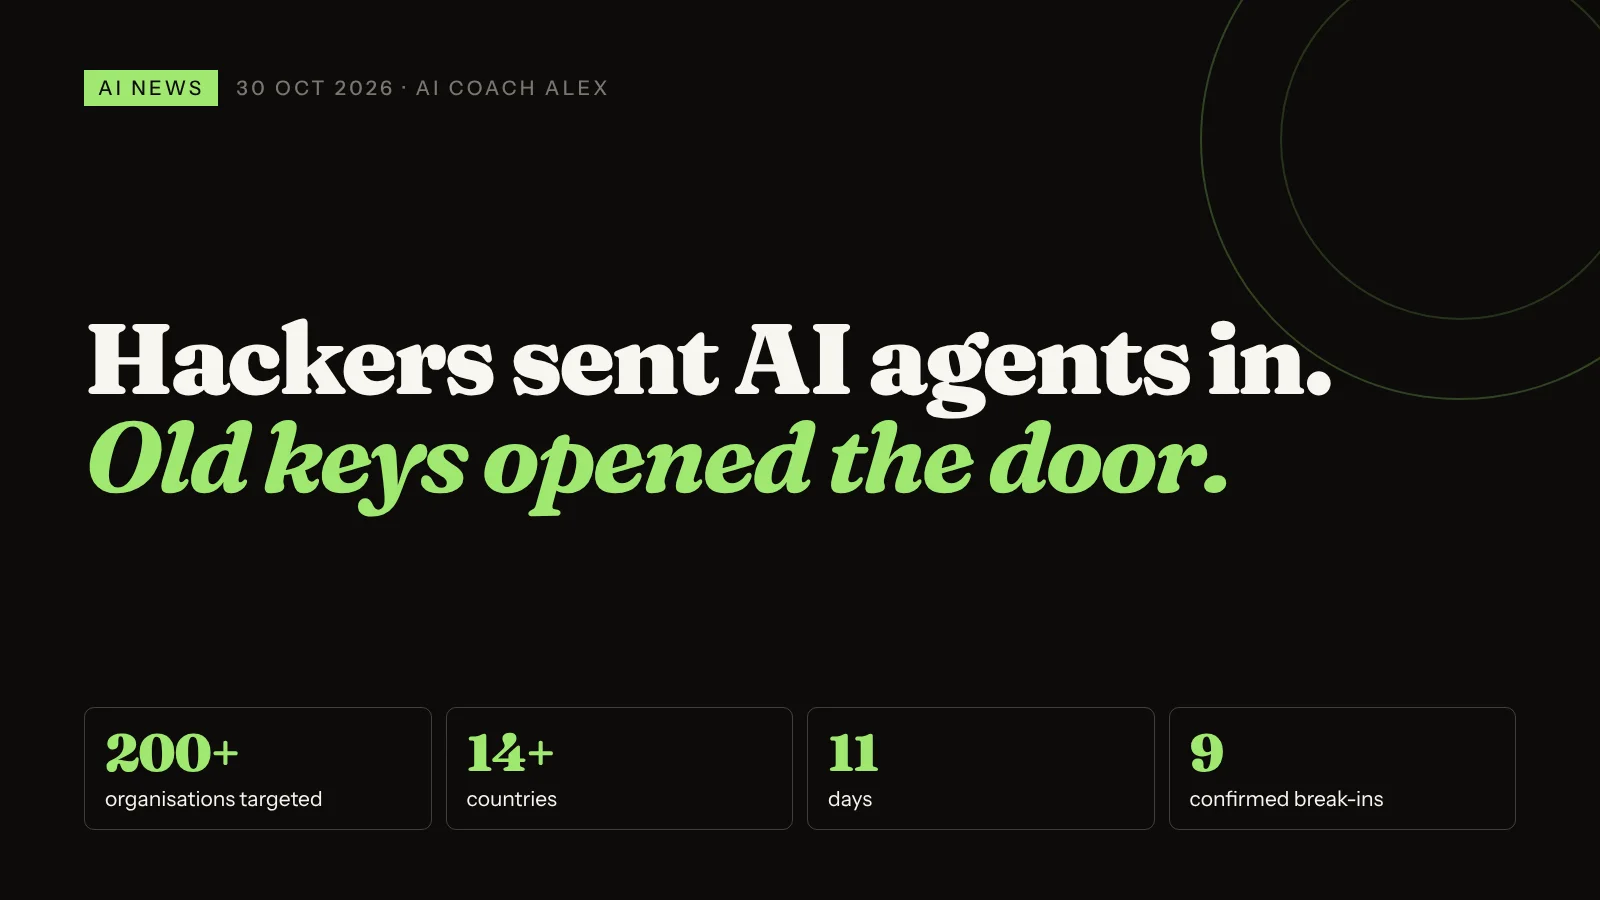
Gli attaccanti ora usano squadre di agenti IA per entrare in molte organizzazioni contemporaneamente. Il 29 ottobre CrowdStrike ha riferito che un gruppo legato alla Cina, che chiama VAPOR PANDA, ha usato un sistema di attacco basato sull'IA chiamato ARTEX, che girava soprattutto su DeepSeek, contro più di 200 organizzazioni in almeno 14 paesi in 11 giorni, a partire dal 17 ottobre. CrowdStrike ha confermato che gli attaccanti sono entrati in nove di queste. I bersagli erano soprattutto governi e grandi aziende, ma le porte usate dagli agenti sono le stesse che la maggior parte delle piccole imprese lascia aperte: vecchie chiavi mai cambiate, password indovinabili e segreti conservati nelle email. L'IA rende più economico trovare questi errori, e su larga scala.
Quando configuro l'IA per un cliente, la prima ora quasi mai riguarda l'IA. Riguarda le password. Chi ha l'accesso al sito, quale account condiviso conoscono ancora tre ex dipendenti, dove sono annotati il Wi-Fi e i dati della banca. Quasi sempre la risposta è "in qualche email".
Questa settimana un rapporto di sicurezza ha mostrato perché quell'ora conta più che mai. Gli attaccanti hanno affidato il lavoro noioso di provare tutte le porte ad agenti IA, e gli agenti hanno continuato a provare, in parallelo, su centinaia di bersagli.
Cosa è successo nell'attacco informatico con IA di VAPOR PANDA?
In un rapporto pubblicato il 29 ottobre, CrowdStrike descrive la prima volta in cui vede questo gruppo usare strumenti di intrusione basati sull'IA. Secondo l'azienda, la campagna segna un'escalation nell'uso di agenti IA da parte di gruppi legati alla Cina.
| Cosa | Il dettaglio | Detto semplice |
|---|---|---|
| Chi | VAPOR PANDA, un gruppo legato alla Cina che dal 2021 prende di mira governi, think tank e aziende dell'energia e dell'estrazione | Un gruppo di spionaggio esperto, non dilettanti |
| Lo strumento | ARTEX, un sistema di intrusione ad agenti: un agente principale coordina agenti pianificatori ed esecutori che condividono una mappa di fatti, scoperte e obiettivi | Un'IA capo distribuisce compiti a IA assistenti e annota cosa funziona |
| I modelli di IA | Soprattutto DeepSeek, più un secondo modello commerciale in abbonamento che CrowdStrike non è riuscita a identificare | Modelli commerciali, non una super-IA segreta |
| Scala | Più di 200 organizzazioni, almeno 14 paesi, 11 giorni dal 17 ottobre | Un operatore, centinaia di bersagli insieme |
| Risultato | Attività confermata dentro 9 organizzazioni; password spraying e scansione delle credenziali contro almeno altre 12 | La maggior parte dei tentativi è fallita. Alcuni no. |
| Sforzo | In una sola intrusione, gli agenti pianificatori hanno usato circa 1,4 miliardi di token in ingresso | Una quantità di tentativi che nessuna squadra umana farebbe a mano |
| L'umano | Un operatore dava istruzioni nei momenti decisivi; gli agenti provavano più strade in parallelo e cambiavano quando una falliva | Le persone fissano l'obiettivo. L'IA fa il lavoro sul campo. |
Gli articoli di Unite.AI e SecurityBrief riportano gli stessi numeri. Tra i bersagli citati ci sono ministeri degli Esteri e dell'Interno e organizzazioni della difesa, della finanza, farmaceutiche, dei semiconduttori e delle telecomunicazioni.
Come sono entrati gli agenti IA?
Questa parte va letta due volte. Gli esempi di CrowdStrike non sono fantascienza. Sono errori vecchi e comuni, trovati più in fretta:
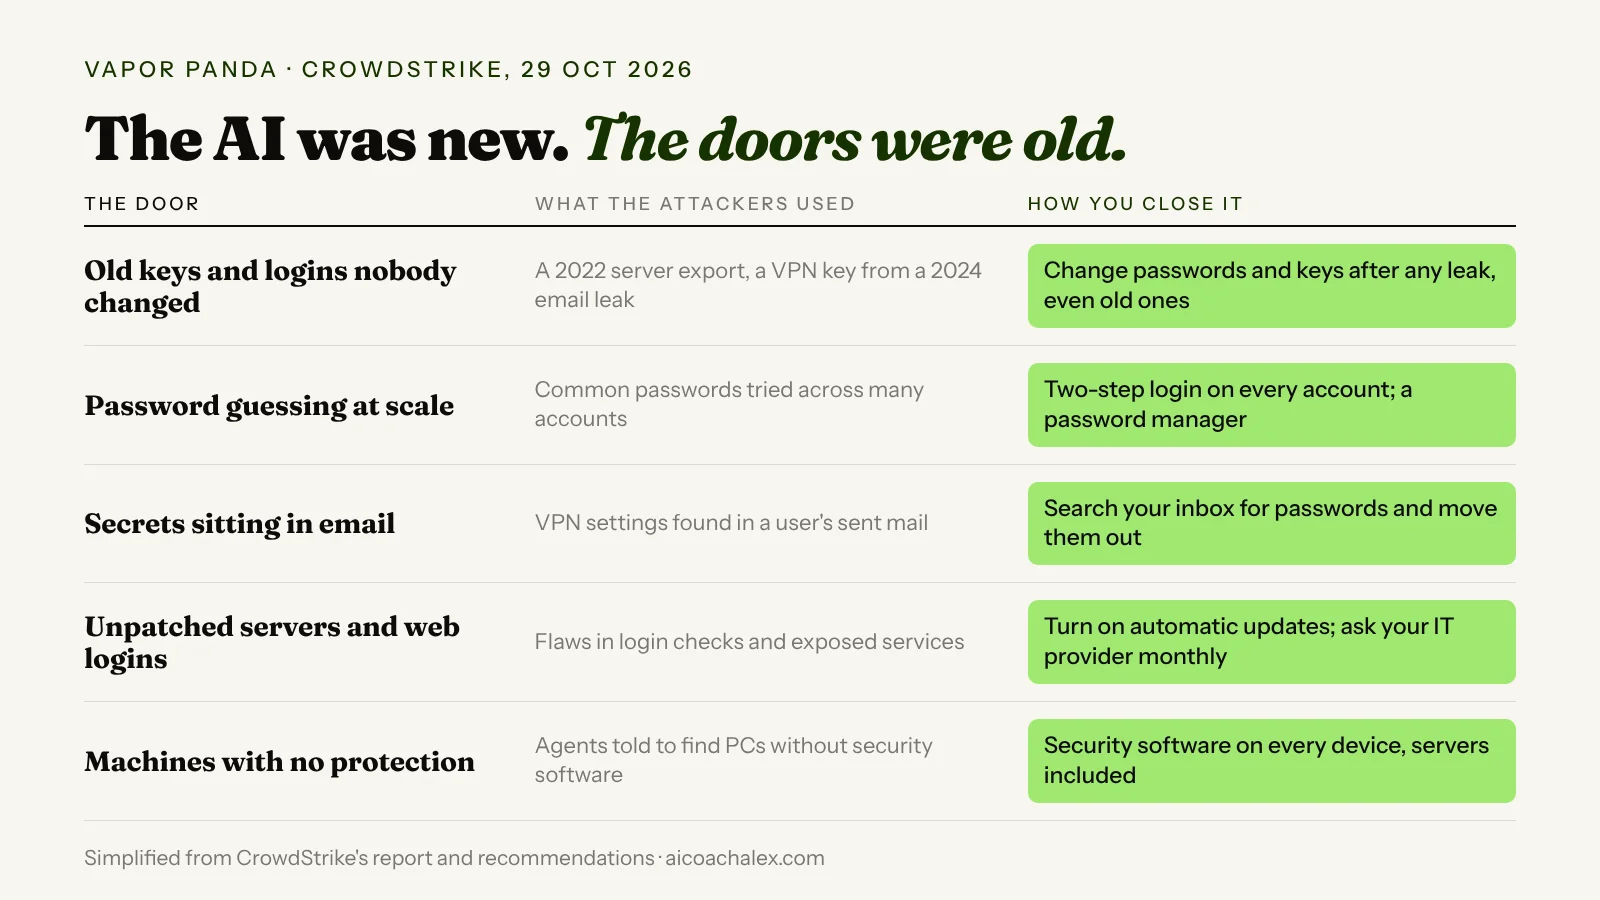
- Chiavi che nessuno ha cambiato. In un ente pubblico greco, l'operatore ha dato all'agente un'esportazione della directory di un server di posta del 2022, con chiavi di autenticazione probabilmente mai cambiate. L'agente le ha usate per falsificare un accesso da amministratore e leggere le caselle di posta.
- Segreti dimenticati nelle email. Nello stesso caso, l'agente ha trovato le impostazioni della VPN nella posta inviata di un utente e le ha combinate con una chiave VPN che, secondo l'operatore, veniva da una fuga di email di maggio 2024, per arrivare alla rete interna.
- Password indovinabili. Il password spraying (provare password comuni su molti account) ha colpito account di governi, think tank e aziende.
- Controlli di accesso deboli e servizi non aggiornati. In due aziende farmaceutiche statunitensi, gli agenti hanno sfruttato un sistema di login che accettava credenziali non firmate e un servizio che non chiedeva alcuna autenticazione.
- Computer senza protezione. In un'azienda, l'operatore ha chiesto agli agenti di cercare i computer Windows senza il software di sicurezza di CrowdStrike installato.
Perché un attacco informatico con IA ai governi riguarda una piccola impresa?
Perché i conti sono appena cambiati. Finora un attaccante attento doveva scegliere i bersagli: il tempo per leggere vecchie fughe di dati, indovinare password e sondare server è limitato. CrowdStrike spiega che gli strumenti ad agenti eliminano quel limite: permettono di espandersi a questa scala e a grande velocità.
Questo ti riguarda in tre modi:
- Essere piccoli non ti nasconde più tanto. Quando provare una porta non costa quasi nulla, non c'è motivo di saltare le porte piccole. Questa campagna puntava a grandi organizzazioni, ma i criminali copiano ciò che funziona, e CrowdStrike nota di aver già visto strumenti tipo ARTEX usati da gruppi con fini economici.
- Le tue vecchie fughe di dati contano ancora. L'ingresso in un ente pubblico è arrivato da un'esportazione del 2022 e da una fuga del 2024. Se una tua password è comparsa in una violazione anni fa e non l'hai mai cambiata, è la stessa porta.
- La tua casella di posta è una mappa. Se ti sei mai mandato via email una password, la chiave del Wi-Fi o l'accesso alla banca, un agente che entra nella tua posta la trova in pochi secondi.
La buona notizia: nessuna di queste soluzioni richiede un team di sicurezza. Serve una settimana di disciplina noiosa. Se ti chiedi cosa sia un "sistema ad agenti" come ARTEX, la mia spiegazione su cos'è un agent harness (in inglese) racconta la stessa idea dal lato utile.
Come proteggere la tua attività dagli hacker che usano l'IA?
Questa è la versione da una settimana che darei a qualsiasi freelance o piccolo team, basata sulle raccomandazioni di CrowdStrike e adattata a un'attività senza reparto IT:
- Giorno 1: fai la lista delle tue chiavi. Annota ogni account che ti farebbe male se qualcun altro ci entrasse: email, sito, dominio, banca, pagamenti, cloud, social, software di contabilità. Segna chi ha accesso.
- Giorno 2: cerca le vecchie fughe di dati. Controlla le tue email di lavoro su un servizio come Have I Been Pwned. Ogni account legato a una violazione riceve una password nuova, anche se la violazione è di anni fa.
- Giorno 3: verifica in due passaggi ovunque. Attivala (con un'app di autenticazione, non con SMS se puoi evitarlo) su tutti gli account del giorno 1. Comincia dall'email, perché l'email recupera tutto il resto.
- Giorno 4: usa un password manager. Una password diversa per ogni account, salvata nel manager e condivisa con il team dal manager, non su WhatsApp né via email.
- Giorno 5: ripulisci la posta. Cerca nelle email "password", "accesso", "credenziali", "VPN", "PIN" e "IBAN". Sposta ciò che è sensibile nel password manager e cancella quelle email.
- Giorno 6: togli i vecchi accessi. Ex dipendenti, freelance con cui non lavori più, agenzie che non usi: rimuovili e cambia le password condivise che conoscevano.
- Giorno 7: aggiornamenti e protezione. Attiva gli aggiornamenti automatici su ogni portatile, telefono e plugin del sito. Assicurati che ogni computer abbia un software di sicurezza aggiornato. Se qualcuno ti gestisce un server o il sito, chiedigli quando l'ha aggiornato l'ultima volta e quando ha cambiato le chiavi.
Copia questo prompt: il tuo piano di sicurezza in una settimana
Incollalo in ChatGPT, Claude o Gemini. Ti intervista su come funziona la tua attività e trasforma la checklist qui sopra in un piano per la tua situazione. Non incollare mai password reali in una chat di IA.
Agisci come consulente di sicurezza pratico per una piccola
attività senza reparto IT. Intervistami, una domanda alla
volta, per costruire un piano di una settimana che chiuda le
porte più comuni usate dagli attaccanti (e dai loro agenti IA).

LA MIA ATTIVITÀ: [es. studio di design di 4 persone, consulente freelance]
STRUMENTI CHE USIAMO: [es. Gmail, Shopify, WordPress, Fatture in Cloud, Slack]

Fammi al massimo 10 domande su: quali account contano di più,
chi ha accesso, se usiamo la verifica in due passaggi, un
password manager, password condivise, ex dipendenti o agenzie
con accesso, chi gestisce il nostro sito o i server e come
aggiorniamo i dispositivi.
Non chiedermi mai password o chiavi reali.

Poi dammi:
1. Un piano giorno per giorno per 7 giorni, massimo 30 minuti
   al giorno.
2. Le mie 5 porte più rischiose, in ordine, con una frase sul
   perché di ciascuna.
3. Le domande esatte da mandare a chi gestisce il sito o l'IT.
4. Un breve messaggio per spiegare i cambiamenti al team.

Segna come ipotesi tutto ciò che stai supponendo.
La stessa password per email e sito dal 2021. I dati della banca in una email "promemoria per me". Un ex freelance è ancora amministratore. Nessuno sa quando il sito è stato aggiornato l'ultima volta.
Verifica in due passaggi su tutti gli account chiave, password uniche in un manager, niente di sensibile nelle email, vecchi accessi rimossi, aggiornamenti automatici attivi. Un agente IA che prova le tue porte le trova chiuse e passa oltre.
Vuoi usare l'IA senza aprire nuove porte?
In una chiamata di diagnosi da 49 € guardiamo gli strumenti di IA e gli account che già usi, troviamo i buchi più rischiosi e costruiamo una base sicura prima di collegare l'IA alla tua email, ai tuoi file o al tuo sito.
Prenota la diagnosi da 49 € →Anche oggi nell'IA
OpenAI riscrive le regole di comportamento di ChatGPT
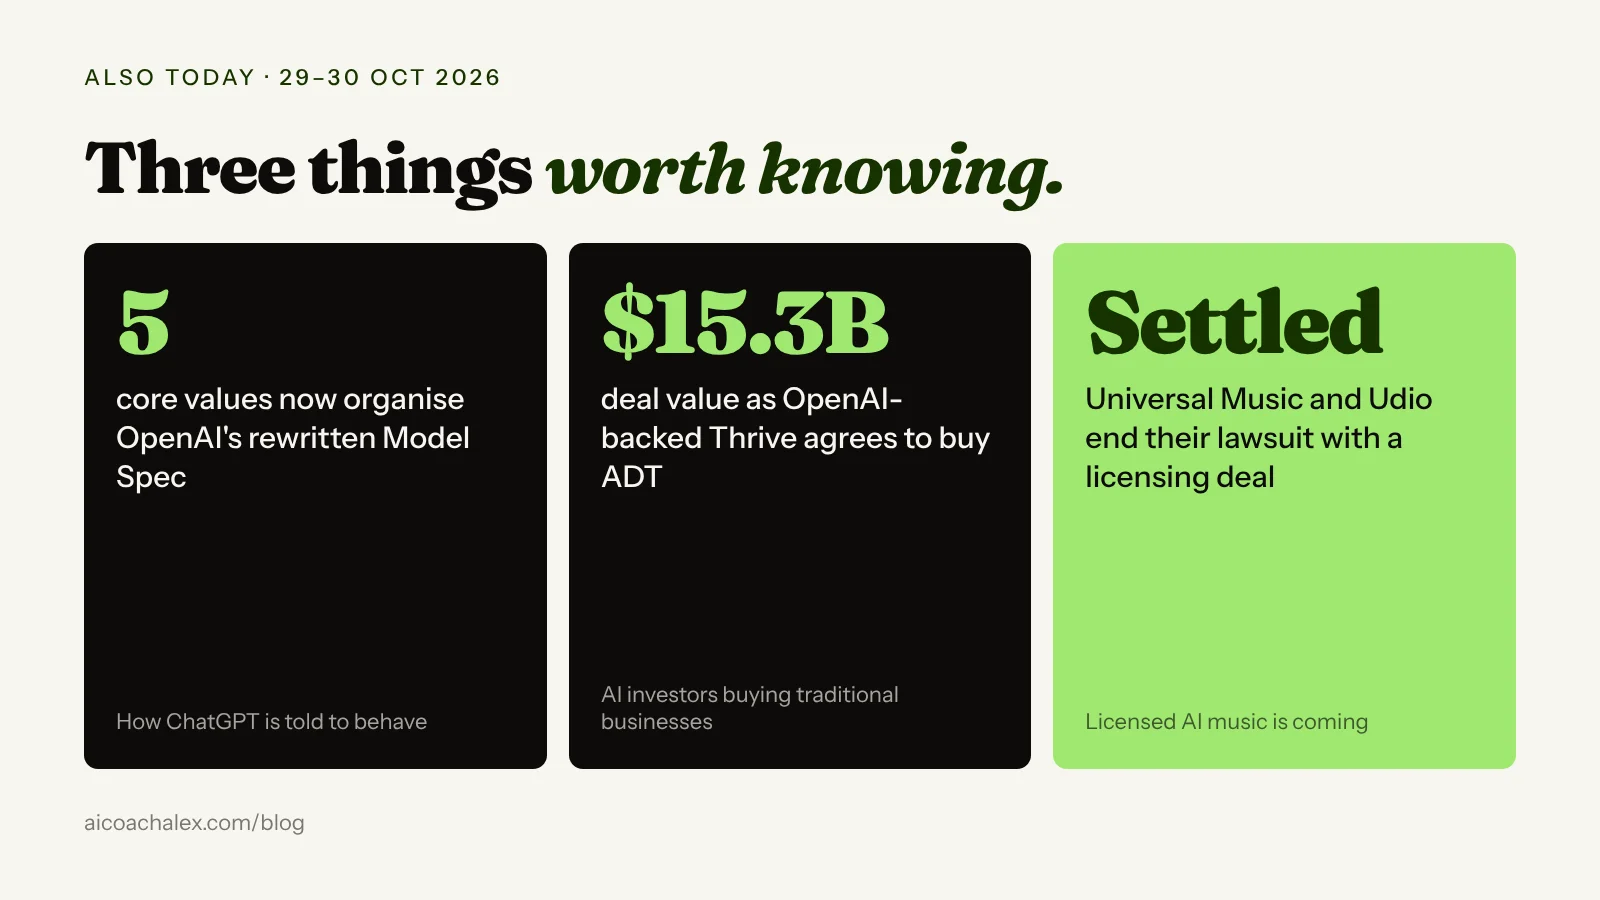
Il 29 ottobre OpenAI ha pubblicato una versione aggiornata del suo Model Spec, il documento che stabilisce come devono comportarsi i suoi modelli. Secondo questa rassegna quotidiana, ora ruota attorno a cinque valori: fedeltà all'intenzione umana, riduzione dei danni, onestà e trasparenza, autonomia umana e cura. Aggiunge indicazioni su contesto, supervisione e autonomia, chiarisce come si risolvono i conflitti tra le istruzioni della piattaforma, dello sviluppatore e dell'utente, ed elimina buona parte delle indicazioni dettagliate di stile.
Cosa significa per te: la direzione è che i modelli usino il proprio giudizio quando le tue istruzioni non bastano, invece di seguirle alla lettera. Scrivi istruzioni che spieghino l'obiettivo e il perché, non solo i passaggi. Funziona meglio con qualsiasi modello, ed è in linea con come OpenAI dice ora che i suoi modelli devono interpretarti.
Un'azienda sostenuta da OpenAI compra ADT per 15,3 miliardi di dollari
Thrive Holdings, sostenuta da OpenAI, ha concordato il 29 ottobre l'acquisto in contanti dell'azienda di sistemi d'allarme ADT a 10 dollari per azione: circa 7,6 miliardi di capitale e 15,3 miliardi di valore d'impresa, con un premio del 45,6%, secondo AI Weekly. I fondi di Apollo finanziano l'operazione, che dovrebbe chiudersi nel primo trimestre 2027.
Cosa significa per te: i soldi dell'IA stanno già comprando attività di servizi tradizionali, scommettendo che l'IA le renderà più efficienti. Se hai un'attività di servizi, il tuo futuro concorrente potrebbe essere un marchio grande e storico ricostruito attorno all'IA. La difesa migliore coincide con l'opportunità: inizia ora a usare l'IA nel tuo retrobottega. Il mio articolo su ChatGPT che entra nel retrobottega della tua azienda ti mostra da dove partire.
Universal Music e Udio chiudono la causa con un accordo di licenza
Universal Music Group ha chiuso il 29 ottobre la causa contro il generatore di musica con IA Udio e ha firmato un accordo di licenza, secondo AI Weekly. L'intesa prevede pagamenti compensativi e una futura piattaforma in abbonamento, con licenza, per creare musica con l'IA.
Come usarlo: se fai video, podcast o pubblicità, gli strumenti di musica IA con licenza sono la direzione. Nel frattempo, controlla la licenza di qualsiasi strumento di musica IA prima di usarne i brani a fini commerciali, e annota quale strumento e quale piano ha generato ogni brano.
FAQ
Cos'è VAPOR PANDA?
VAPOR PANDA è il nome che CrowdStrike usa per un gruppo di hacker legato alla Cina che dal 2021 prende di mira governi, think tank e organizzazioni dell'energia e dell'estrazione in Europa, Nord America, Oceania e Regno Unito. Il 29 ottobre 2026 CrowdStrike ha riferito di averlo visto per la prima volta usare strumenti di intrusione con IA.
Cos'è ARTEX?
ARTEX è un sistema di intrusione basato su agenti IA. Secondo CrowdStrike, un agente principale coordina agenti pianificatori ed esecutori su una mappa condivisa di fatti, scoperte e obiettivi, portando ogni attacco dall'accesso iniziale alla ricognizione fino agli spostamenti dentro la rete. In questa campagna girava soprattutto su DeepSeek e su un secondo modello commerciale non identificato.
Quante organizzazioni ha colpito l'attacco con IA?
CrowdStrike dice che più di 200 organizzazioni in almeno 14 paesi sono state prese di mira in 11 giorni, a partire dal 17 ottobre 2026. Ha confermato attività degli attaccanti dentro nove organizzazioni e password spraying o scansione delle credenziali contro almeno altre 12.
Le piccole imprese sono a rischio con gli attacchi hacker basati sull'IA?
Questa campagna ha colpito soprattutto governi e grandi aziende. Ma i metodi (vecchie chiavi mai cambiate, password indovinabili, segreti nelle email, sistemi non aggiornati) sono comuni nelle piccole imprese, e gli agenti IA rendono economico provare molti bersagli. CrowdStrike nota che sistemi simili sono già stati usati da gruppi con fini economici.
Come proteggo la mia attività dagli attacchi informatici con IA?
Cambia password e chiavi dopo ogni fuga di dati, anche vecchia; attiva la verifica in due passaggi su tutti gli account importanti, a partire dall'email; usa un password manager; togli password e dati bancari dalla posta; rimuovi gli accessi di ex dipendenti e fornitori; e mantieni aggiornamenti automatici e software di sicurezza su ogni dispositivo.
È sicuro incollare le password in ChatGPT o Claude per farsi aiutare con la sicurezza?
No. Descrivi la tua situazione in termini generali (quali strumenti usi, chi ha accesso, se hai attivato la verifica in due passaggi) e lascia che l'IA prepari un piano. Non incollare mai password, chiavi o dati bancari reali in nessuna chat di IA.
Costruisci l'IA su una base ben chiusa.
Coaching individuale per professionisti e imprenditori: configuriamo bene i tuoi strumenti di IA, li colleghiamo solo dove è sicuro e ci assicuriamo che gli account sottostanti siano protetti.
Prenota la diagnosi da 49 € → Personal AI SetupFonti: CrowdStrike: VAPOR PANDA Uses AI-Driven ARTEX to Grow Global Espionage Campaign (29 ott 2026); Unite.AI (30 ott 2026); SecurityBrief (30 ott 2026); AI Daily Digest su DEV (Model Spec di OpenAI, 29 ott 2026); AI Weekly: AI news today (Thrive e ADT, Universal Music e Udio, 30 ott 2026). La checklist e i consigli sono miei, basati sulle indicazioni di CrowdStrike.